Infraestructura
Arquitectura de este servidor
Cómo está montado de verdad este servidor: un proxy, una red aislada por proyecto y un panel que lo vigila todo.
Qué es
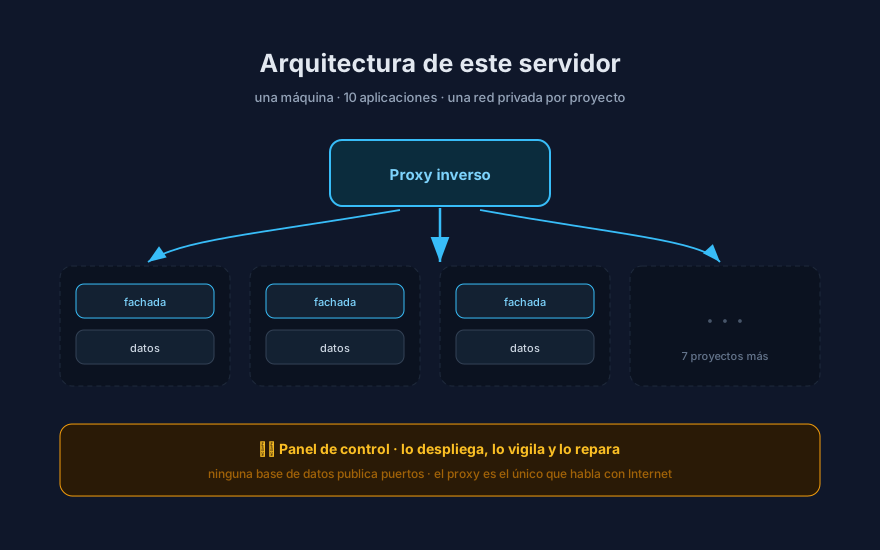
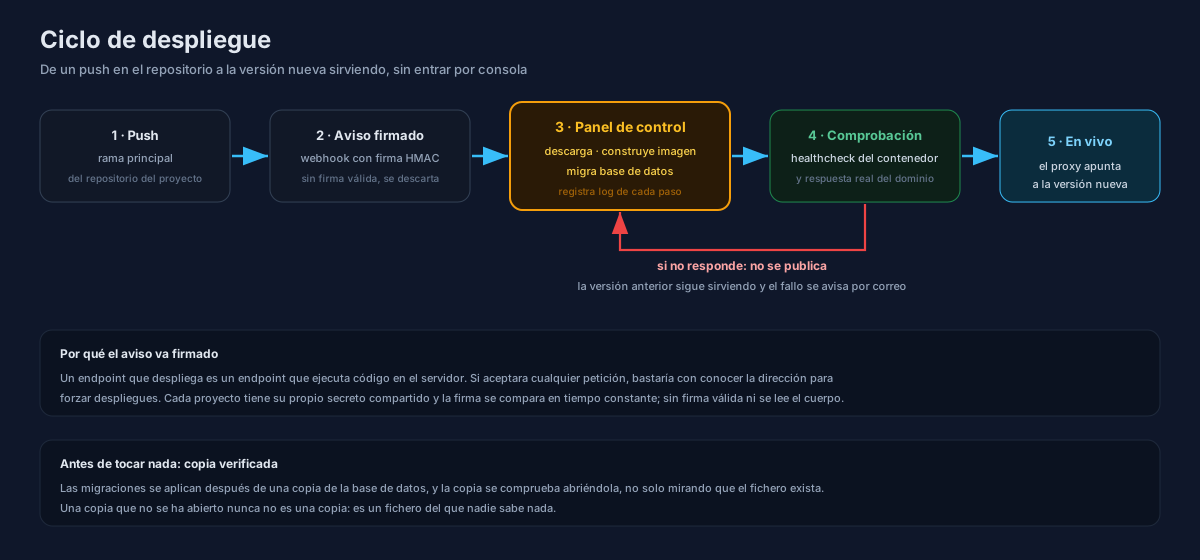
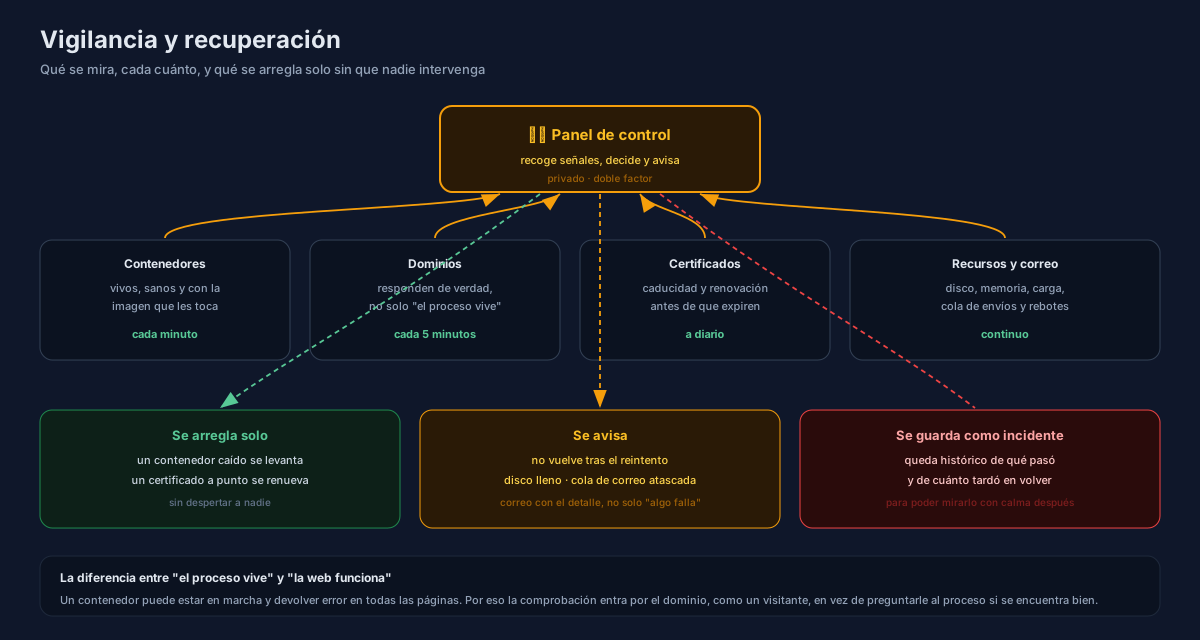
Este mismo servidor, contado tal y como está hoy. Una sola máquina aloja una decena de aplicaciones independientes: un proxy reparte por dominio, cada proyecto vive en su red privada, y un panel de control centraliza despliegue, certificados, copias y vigilancia.
Objetivo
Que meter una aplicación más no ponga en riesgo a las que ya están, y que cualquier caída se vea antes de que la vea un cliente.
Aislamiento por red, no por confianza
Cada proyecto tiene su propia red privada de contenedores. Su base de datos no publica ningún puerto: solo existe para los contenedores de su propio proyecto. El proxy es el único que habla con el exterior, y solo alcanza al contenedor que hace de fachada de cada aplicación. La consecuencia práctica es que si una aplicación se ve comprometida, el atacante aparece en una red donde no hay nada de las demás: ni bases de datos vecinas, ni servicios internos, ni credenciales de otros proyectos.
Stack
Capturas
Dónde encaja
Lo que sostiene todo lo demás: servidor, despliegues, correo y modelos en local.